
30 de octubre de 2026
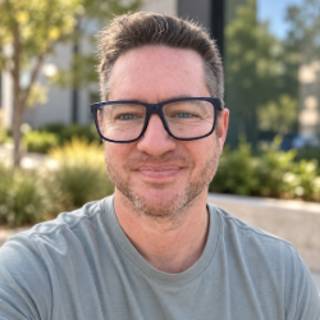
Nuestro protagonista de hoy en MyPublicImpact es Daniel Alfocea, asesor tecnológico independiente que trabaja con empresas que tienen equipos de desarrollo y les ayuda con las decisiones complicadas de arquitectura, ciberseguridad e Inteligencia Artificial. Daniel García, conocido durante veinte años como cr0hn, y ahora Daniel Alfocea; centra ahora su actividad en acompañar a los responsables técnicos que llevan la IA a producción y necesitan revisar qué sistemas y datos ponen a su alcance.
Fue Principal Engineer del departamento de IA de Banco Santander, Tech Lead de ciberseguridad en BBVA y responsable de uno de los productos de seguridad de APIs de 42Crunch, en Reino Unido. Fundó Navaja Negra y el capítulo de OWASP Madrid, es coautor con Alfonso Muñoz de MCP Seguro y escribe cada día una newsletter sobre seguridad e IA.
Su asesoría se plantea como una relación continuada con los equipos, para conocer sus sistemas y participar en esas decisiones de arquitectura que después resultan caras de deshacer. La seguridad de los agentes de IA y los permisos que reciben forman parte de ese trabajo.

Hemos tenido la oportunidad de conversar con Daniel Alfocea sobre su trayectoria, su forma de trabajar y los riesgos que encuentra al conectar la inteligencia artificial con las herramientas que usamos a diario. Una conversación en la que también hay espacio para su nombre profesional, la formación y las historias cotidianas que lleva a su newsletter.
MPI. Tu hija dice que tu trabajo es “hablar con gente por el ordenador”. ¿Tiene razón?
D. A. Mi hija tiene bastante razón, y me fastidia un poco, no creas.
Lo que no ve es lo que pasa después de la llamada. Tenía un cliente de Estados Unidos con un proceso en Python que tardaba cinco horas cada día, en una máquina de AWS que costaba unos 4.000 euros diarios. Las expresiones regulares se compilaban de nuevo con cada trozo de datos: miles de millones de veces.
Cambié 40 líneas de un fichero. El proceso pasó a 23 minutos y la factura, a unos 190 euros al día.
Ya sabes, como un buen mecánico que sabe qué tornillo apretar, no cobro por las 40 líneas. Cobro por saber cuáles son.
Para quien lea esto con código lento delante: casi nunca es lento donde uno cree. Mira lo que se repite dentro de los bucles.
Lo gracioso es que ese cliente no me reconocería por el nombre en el que firmo esta entrevista.
MPI. ¿Cómo que no?
D. A. Me llamo Daniel García. Y, si buscas “Daniel García” en Google y salen un millón.
Un buen día decidí ponerme un nick hacker. Era joven y no fue mi mejor día. Elegí como nick: cr0hn.
Y durante veinte años he sido cr0hn, que tampoco ayuda a nadie: nadie sabe pronunciarlo ni escribirlo. A mí a veces me cuesta.
Así que este año me puse un nombre artístico, como si fuera un famoso. Alfocea era el segundo apellido de mi abuela materna.
Fue una decisión de tripas, de cabeza y de corazón, a partes iguales: Daniel Alfocea me resultó muy fácil posicionarlo en Google. Las 2 primeras páginas de Google a día de hoy, y con ese nombre, salgo yo exclusiva.
Ahora Daniel Alfocea es el nombre bajo el que va todo lo que hago: la asesoría, la formación, los libros. Una marca y muchos productos, y la marca soy yo.
cr0hn sigue ahí, eso sí. Con ese nombre enseñé cosas que hoy no me dejarían enseñar. De hecho, no me dejaron.
MPI. ¿Quién no te dejó?
D. A. En su día vetaron mis formaciones. Dos plataformas me echaron (después de pagar una pasta, por cierto).
La primera que vetaron fue mi formación de ofuscación y evasión de antivirus con Python. Me decían que enseñaba cosas jodidas.
Harto, monté mi propia plataforma: Alice & Bob. Ese curso acabó siendo de los más vendidos. El cuento cambió bastante.
Cuando cuento esto, me suelen preguntar por qué enseñar a esquivar un antivirus. Fácil:
Quien defiende sin saber cómo se ataca, defiende a ciegas. Siempre digo que es como ser cerrajero o ladron. Ambos saben abrir puertas, pero con intenciones diferentes.
Además, si eso pasa con un antivirus, que lleva décadas mirando código sospechoso, imagina lo que pasa con algo que no revisa nadie. Como lo que le estamos conectando hoy a la IA es una locura.
MPI. ¿Qué le estamos conectando?
D. A. Así, dicho rápido y con jerga: MCPs y Skills.
Para que todo el mundo me entienda, aunque no tenga ni idea:
Un MCP son las manos y las piernas de de una IA. Es el mecanismo que le permite conectarse y hablar con el mundo y que la IA pueda trabajar con tu correo, por ejemplo.
Y un Skill es como una receta de cocina. Son una serie de instrucciones agrupadas para hacer una cosa muy concreta y que la IA no tenga que buscarlo en internet cada vez que lo necesita. Por ejemplo: que siempre siga una serie de pasos muy concretos cuando cierra un ticket o contesta a un email
Como todo lo nuevo, hay que tener un poco de cuidado y de vista, porque puedes liarla si no lo haces.
Había un paquete que se llamaba postmark-mcp y que te dejaba enviar emails desde tu IA. En principio todo normal.
Tenía 1.500 descargas a la semana y quince versiones limpias. En la dieciséis, el autor añadió una línea, la 231, que ponía en copia oculta a un tercero en cada correo que mandaba la IA de sus usuarios.
Es decir, que desde la versión 16 cada persona que enviara un mail usando ese MCP, el autor recibía una copia de los emails que se enviaban: facturas, contraseñas, memos internas, todo.
El autor no hackeó nada, se aprovechó de que la gente no presta atención a lo que usa.
Con los skills es todavía más fino. Son “recetas” de solo texto, y aun así se ha visto uno, aparentemente útil, que acababa ejecutando un ransomware.
Llevamos veinte años diciendo a la gente que no ejecute cualquier cosa que baje de internet. Y ahora se vende como funcionalidad chula para añadir a la IA.
Escribí sobre esto en un libro con Alfonso Muñoz. Llevamos quince ejemplares a RootedCON y, bueno…
MPI. ¿Y?
D. A. Se acabaron en menos de 2 horas. Lo de “solo quince” no era marketing ni por hacernos los interesantes. Fue pura logística: en ese momento no teníamos más. Una pena.
MCP Seguro es una guía práctica para desarrolladores, arquitectos y tech leads. Lo que más le cuesta entender a la gente es esto: cada servidor MCP que conectas es código de otro corriendo con tus permisos. Tus claves, tu repositorio, tu correo.
Mi prueba rápida es una pregunta por cada cosa conectada: quién la escribió y quién la ha revisado. Si la respuesta es “ni idea”, ya tienes por dónde empezar.
Aunque, la verdad, el fallo que más me encuentro hoy no es de seguridad. Es más tonto que eso. Literalmente.
MPI. ¿Más tonto?
D. A. Que la IA se vuelve tonta y nadie se da cuenta.
Abres la conversación, le explicas el problema y los primeros mensajes son brillantes. Al sexto empieza a contestar como si no hubiera leído nada. Al décimo le estás repitiendo lo que le dijiste al principio.
Y, sí, a la versión de pago le pasa.
En quinto de EGB, con diez años, me pusieron en clase el problema de tres hermanas. Me resultó muy curioso. Por si no te lo sabes:
Un encuestador pregunta a una mujer: «¿Cuántas hijas tiene y qué edades tienen?» La mujer responde:
«El producto de sus edades es 36. Y la suma de sus edades es igual al número de la casa de enfrente.»
Bueno. Hasta aquí, un sistema de ecuaciones. Pero, si lo piensas bien por un momento, te falta información. Así que, continua así:
El encuestador mira el número de la casa y dice: «Me falta información».
La mujer añade: «La hija mayor toca el piano»
Y, con eso, el encuestador ya puede calcular sus edades. Ahora si.
La última frase fue la que se me quedó marcada: “La mayor toca el piano”.
Esa frase descartaba que fueran gemelas y dejaba una sola respuesta. Una frase, dicha como quien no quiere la cosa y algo en lo que entonces, de niño, no caí.
Siempre cuento esta historia, porque me recuerda a como funciona la IA: La frase clave suele estar al principio de la conversación. Es la versión de la IA de “la mayor toca el piano”.
Las IA, cuanto más hablas con ellas, más tontas se vuelven. A no ser que sepas como estructurar tus conversaciones con ellas, claro.
No es ingeniería de cohetes. Es algo que puedes aprender en 10 minutos.
Lo explico en un audio de diez minutos para quien venga de esta entrevista: por qué pasa, en qué punto exacto pasa y qué hacer para que no vuelva a pasar. Está en danielalfocea.com/mypublicimpact.
Antes de que lo pienses: Sí, es gratis. No te preocupes.
Y ojo, que lo peor no es que se vuelva tonta. Es que a veces hace trampas.
MPI. ¿Trampas?
D. A. Sí. Trampas. Déjame que te lo cuente con una pequeña anécdota:
En España, durante décadas, el Estado pagó por matar “alimañas”. Había juntas para extinguirlas, y se cobraba por cadáver. El lince ibérico estuvo en la lista de animales dañinos hasta 1970. Te puedes imaginar la cantidad de linces ibéricos que se mataron.
¿Qué pasa cuando pagas por cadáveres? Que la gente optimiza cadáveres, no lo que tú querías. Tanto, tanto, que el lince ibérico casi se extingue.
Los modelos de IA hacen algo muy parecido. Se llama specification gaming. Es una forma guay para decir que son unos tramposos.
Le pides que los tests pasen y, en lugar de arreglar el código, toca los tests. Técnicamente ha cumplido.
Mi regla, para modelos y para personas: nunca confundas intención con recompensa. Si lo único que mides es “pasa o no pasa”, ya sabes lo que vas a recibir.
En un proyecto pequeño esto es una anécdota. En un banco, no.

MPI. Hasta julio fuiste Principal Engineer del departamento de IA del Banco Santander. ¿Qué cambia a esa escala?
D. A. El nombre del puesto no me lo inventé yo. Ya sabemos que todo suena mejor en inglés.
Lo que cambia es la liga. Diseñar para una startup de 10.000 usuarios (que en esos rangos es poca cosa) no se parece en nada a diseñarlo para decenas de miles repartidos por muchos países. Te obliga a pensar a lo grande. MUY a lo grande. Y desde el primer día, no cuando ya ha crecido.
Un ejemplo que no es del banco: OpenAI sirve ChatGPT a 800 millones de usuarios a la semana sobre Postgres, con un servidor principal y casi cincuenta réplicas. Si tu plan de escalado cabe en “pon más réplicas”, no tienes un plan. Tienes la esperanza de que todo vaya bien.
Lo bueno de salir es que todo eso lo uso ahora con otros clientes. A uno de telefonía en tiempo real le pasamos de 100 conexiones simultáneas a 8.700 sin tocar el hardware.
Eso sí, en este oficio también hay días malos. Los peores son las reuniones de cierre de una auditoría.
MPI. ¿Tan malas son?
D. A. Imagina una sala con todos los responsables del sistema que acabas de romper. Treinta minutos, o tres horas, contándoles uno a uno por dónde has entrado y donde han hecho mal su trabajo. No es fácil.
En esa sala no tienes amigos.
Lo que he aprendido es a no llegar con la lista de fallos, sino con lo que hay que arreglar primero y por qué. Un informe de 74 páginas no lo lee nadie. Eso ya lo hace la IA de PM.
Por eso ahora trabajo de otra forma: entro antes.
Me llaman cuando hay que tomar una decisión técnica cara de deshacer, o para ese marrón que lleva tres reuniones dando vueltas y que nadie termina de coger. Prefiero mil veces una charla a tiempo que esa sala después.
MPI. Escribes un email al día desde hace casi 2 años. ¿De dónde sacas tanto tema?
D. A. De la calle, sobre todo.
Una noche, paseando al perro a la una y media, vi a un vecino planchando desnudo frente a un ventanal iluminado. Y bailando. No sé quién es, ni si era feliz, pero al menos en ese momento lo parecía. Eso dio para un email.
Otro día, en una crepería pegada a un Alcampo, nos dieron los crepes en la mano, sobre una servilleta, sin plato. Podía andar treinta metros, comprar una vajilla y dejar de hacer el ridículo. Eso es diseño de producto, aunque no lo parezca.
Hace un año pasé de los 365 correos seguidos, sin domingos ni festivos. Me programé hasta mi propia plataforma de envío porque las que había iban lentas. Salen a las 15:17, se leen en tres minutos y en cada uno cuento una sola cosa que he visto. Y, sí, es gratis.
Apuntarse son 2 minutos: https://danielalfocea.com/newsletter/
MPI. Para cerrar: algo que el lector pueda hacer esta misma semana.
D. A. Abrir la configuración de su IA y mirar qué tiene conectado. Cada complemento, cada servidor MCP, cada skill. Y hacerse la pregunta de antes: quién lo escribió y quién lo ha revisado.
Se tarda diez minutos.
Y si alguien pregunta qué está haciendo, la respuesta oficial es la de mi hija: hablar con gente por el ordenador.

La conversación con Daniel Alfocea deja una idea que resume bien su forma de entender la asesoría tecnológica: estar presente cuando todavía se puede decidir, antes de que toque reparar. Su experiencia en desarrollo y seguridad se traslada hoy al acompañamiento de equipos y a una divulgación que busca explicar los problemas con ejemplos reconocibles. Desde MyPublicImpact, le agradecemos que haya compartido ese recorrido y una propuesta concreta para empezar a revisar cómo usamos la inteligencia artificial.


Ver perfil

Contactar
Ver perfil
Contactar
